App installieren
How to install the app on iOS
Follow along with the video below to see how to install our site as a web app on your home screen.
Anmerkung: This feature may not be available in some browsers.
Du verwendest einen veralteten Browser. Es ist möglich, dass diese oder andere Websites nicht korrekt angezeigt werden.
Du solltest ein Upgrade durchführen oder ein alternativer Browser verwenden.
Du solltest ein Upgrade durchführen oder ein alternativer Browser verwenden.
Cachy ist das neue Mint oder Ubuntu?
- Ersteller X_FISH
- Erstellt am
-
- Schlagworte
- cachyos linux rolling distribution


eratte
Redaktion
☆☆☆☆☆☆
- Mitglied seit
- 11.11.2001
- Beiträge
- 26.105
- Renomée
- 4.381
- Standort
- Rheinberg / NRW


- Mitglied der Planet 3DNow! Kavallerie!
- Aktuelle Projekte
- YoYo, Collatz
- Lieblingsprojekt
- YoYo
- Meine Systeme
- Wegen der aktuellen Lage alles aus.
- BOINC-Statistiken

- Mein Laptop
- HP EliteBook 865 G9 / ASUS ZenBook 14X OLED UM5401RA-L7024W
- Details zu meinem Desktop
- Prozessor
- Ryzen R9 9950X3D
- Mainboard
- ASUS ROG Crosshair X870E Hero
- Kühlung
- Noctua NH-D15
- Speicher
- 2 x 48 GB Corsair Vengeance DDR5 6000 CL30-36-36-76 (CMK96GX5M2B6000Z30)
- Grafikprozessor
- Sapphire Radeon RX7900XTX Gaming OC Nitro+
- Display
- ASUS ROG Strix OLED XG32UCWMG & MSI MAG 322UPF
- SSD
- Samsung 9100 Pro 1 TB & WD SN850X 4 TB
- Optisches Laufwerk
- USB Blu-Ray Brenner
- Soundkarte
- Onboard
- Gehäuse
- NEXT H7 Flow Schwarz
- Netzteil
- Corsair HX1000 (80+ Platinum)
- Tastatur
- ASUS ROG Strix Scope RX TKL Wireless / 2. Rechner&Server: ASUS Falchion
- Maus
- ROG Gladius III Wireless / 2. Rechner&Server: Rival 300
- Betriebssystem
- Windows 11 Pro 64
- Webbrowser
- Firefox
- Verschiedenes
- 4 x BQ Light Wings 14. 1 x NF-A14 Noctua Lüfter. Corsair HS80 Max Headset .
- Internetanbindung
- ▼VDSL 100 ▲VDSL 100
eratte
Redaktion
☆☆☆☆☆☆
- Mitglied seit
- 11.11.2001
- Beiträge
- 26.105
- Renomée
- 4.381
- Standort
- Rheinberg / NRW
- Mitglied der Planet 3DNow! Kavallerie!
- Aktuelle Projekte
- YoYo, Collatz
- Lieblingsprojekt
- YoYo
- Meine Systeme
- Wegen der aktuellen Lage alles aus.
- BOINC-Statistiken
- Mein Laptop
- HP EliteBook 865 G9 / ASUS ZenBook 14X OLED UM5401RA-L7024W
- Details zu meinem Desktop
- Prozessor
- Ryzen R9 9950X3D
- Mainboard
- ASUS ROG Crosshair X870E Hero
- Kühlung
- Noctua NH-D15
- Speicher
- 2 x 48 GB Corsair Vengeance DDR5 6000 CL30-36-36-76 (CMK96GX5M2B6000Z30)
- Grafikprozessor
- Sapphire Radeon RX7900XTX Gaming OC Nitro+
- Display
- ASUS ROG Strix OLED XG32UCWMG & MSI MAG 322UPF
- SSD
- Samsung 9100 Pro 1 TB & WD SN850X 4 TB
- Optisches Laufwerk
- USB Blu-Ray Brenner
- Soundkarte
- Onboard
- Gehäuse
- NEXT H7 Flow Schwarz
- Netzteil
- Corsair HX1000 (80+ Platinum)
- Tastatur
- ASUS ROG Strix Scope RX TKL Wireless / 2. Rechner&Server: ASUS Falchion
- Maus
- ROG Gladius III Wireless / 2. Rechner&Server: Rival 300
- Betriebssystem
- Windows 11 Pro 64
- Webbrowser
- Firefox
- Verschiedenes
- 4 x BQ Light Wings 14. 1 x NF-A14 Noctua Lüfter. Corsair HS80 Max Headset .
- Internetanbindung
- ▼VDSL 100 ▲VDSL 100
eratte
Redaktion
☆☆☆☆☆☆
- Mitglied seit
- 11.11.2001
- Beiträge
- 26.105
- Renomée
- 4.381
- Standort
- Rheinberg / NRW
- Mitglied der Planet 3DNow! Kavallerie!
- Aktuelle Projekte
- YoYo, Collatz
- Lieblingsprojekt
- YoYo
- Meine Systeme
- Wegen der aktuellen Lage alles aus.
- BOINC-Statistiken
- Mein Laptop
- HP EliteBook 865 G9 / ASUS ZenBook 14X OLED UM5401RA-L7024W
- Details zu meinem Desktop
- Prozessor
- Ryzen R9 9950X3D
- Mainboard
- ASUS ROG Crosshair X870E Hero
- Kühlung
- Noctua NH-D15
- Speicher
- 2 x 48 GB Corsair Vengeance DDR5 6000 CL30-36-36-76 (CMK96GX5M2B6000Z30)
- Grafikprozessor
- Sapphire Radeon RX7900XTX Gaming OC Nitro+
- Display
- ASUS ROG Strix OLED XG32UCWMG & MSI MAG 322UPF
- SSD
- Samsung 9100 Pro 1 TB & WD SN850X 4 TB
- Optisches Laufwerk
- USB Blu-Ray Brenner
- Soundkarte
- Onboard
- Gehäuse
- NEXT H7 Flow Schwarz
- Netzteil
- Corsair HX1000 (80+ Platinum)
- Tastatur
- ASUS ROG Strix Scope RX TKL Wireless / 2. Rechner&Server: ASUS Falchion
- Maus
- ROG Gladius III Wireless / 2. Rechner&Server: Rival 300
- Betriebssystem
- Windows 11 Pro 64
- Webbrowser
- Firefox
- Verschiedenes
- 4 x BQ Light Wings 14. 1 x NF-A14 Noctua Lüfter. Corsair HS80 Max Headset .
- Internetanbindung
- ▼VDSL 100 ▲VDSL 100
Arch Linux unter Feuer: 400 Pakete im AUR kompromittiert (Computerbase)
Angriffswelle auf Arch Linux: Hunderte Paketbeschreibungen mit Malware im AUR (heise)
Das CachyOS-Projekt stellt auch ein Skript bereit, um das eigene System schnell auf besagte Programme hin zu untersuchen.
Angriffswelle auf Arch Linux: Hunderte Paketbeschreibungen mit Malware im AUR (heise)
Die Angreifer begeben sich offenbar in ein Katz-und-Maus-Spiel mit den Arch-Maintainern: Inzwischen läuft eine Variante des Angriffs, die statt npm den alternativen JavaScript-Paketmanager Bun einsetzt und damit das malware-verseuchte – aktuell bereits depublizierte – Paket js-digest installiert.
Arch-Nutzer, die sich dergleichen nicht zutrauen, sollten idealerweise keine Software aus dem AUR installieren. Grundsätzlich sollten AUR-Nutzer die zugehörige Mailingliste abonnieren, um Malware-Warnungen mitzubekommen, worauf auch das Arch-Wiki hinweist.

X_FISH
Grand Admiral Special
★ Themenstarter ★
- Mitglied seit
- 03.02.2006
- Beiträge
- 5.533
- Renomée
- 3.256
- Aktuelle Projekte
- distributed.net (seit 2000), BOINC (seit 2017)
- BOINC-Statistiken

Vorhin auf Reddit gelesen. 
Verlinkt wurde das Forum von CachyOS und dort sind Skripte, welche betroffene Pakete aufspüren helfen sollen.
 discuss.cachyos.org
bash (und andere):
fish:
Was macht der Code?
Dieser Einzeiler ist ein Sicherheits-Check für Arch Linux (oder darauf basierende Distributionen wie Manjaro). Er prüft, ob du bestimmte kompromittierte oder verwundbare AUR-Pakete auf deinem System installiert hast.
Hier ist die genaue Aufschlüsselung, was der Befehl Schritt für Schritt macht:
Verlinkt wurde das Forum von CachyOS und dort sind Skripte, welche betroffene Pakete aufspüren helfen sollen.
AUR Compromised - Almost 2000 packages affected - 20260611
As recently discussed on the Arch Mailing list there appears to have been a large coordinated attack on the AUR some time within the last 24 hours that seems to have resulted in a rather sizable amount of packages being contaminated with malware. This is a good reminder that the AUR is open...
discuss.cachyos.org
bash (und andere):
Code:
echo "Affected Packages Found:"; comm -12 <(pacman -Qqm | sort) <(curl -s https://cscs.pastes.sh/raw/aurvulnlist20260611.txt | sort) | { read -r l && printf '%s\n' "$l" || echo "None. No known compromised packages are installed."; }fish:
Code:
echo "Affected Packages Found:"; comm -12 (pacman -Qqm | sort | psub) (curl -s https://cscs.pastes.sh/raw/aurvulnlist20260611.txt | sort | psub) | { read -r l && printf '%s\n' "$l" || echo "None. No known compromised packages are installed."; }Was macht der Code?
Dieser Einzeiler ist ein Sicherheits-Check für Arch Linux (oder darauf basierende Distributionen wie Manjaro). Er prüft, ob du bestimmte kompromittierte oder verwundbare AUR-Pakete auf deinem System installiert hast.
Hier ist die genaue Aufschlüsselung, was der Befehl Schritt für Schritt macht:
1. Die Datenbasis ermitteln
Der Befehl vergleicht zwei Listen miteinander:- pacman -Qqm | sort: Listet alle auf deinem System installierten Pakete auf, die aus dem AUR (Arch User Repository) stammen oder manuell installiert wurden (also nicht aus den offiziellen Repositories), und sortiert sie alphabetisch.
- curl -s https://... | sort: Lädt im Hintergrund (stumm/ohne Fortschrittsanzeige) eine öffentlich bereitgestellte Textdatei herunter (eine Liste von bekannten Schad- oder Schwachstellen-Paketen mit Stand vom 11. Juni 2026) und sortiert diese ebenfalls.
2. Der Abgleich
- comm -12 <(...) <(...): Der Befehl comm vergleicht die beiden sortierten Listen. Das Argument -12 sorgt dafür, dass nur die Zeilen ausgegeben werden, die in beiden Listen identisch sind. Das Ergebnis ist die Schnittmenge – also AUR-Pakete, die du installiert hast und die auf der Warnliste stehen.
3. Die Ausgabe (Die Logik am Ende)
Der Teil nach der Pipeline (| { read -r l && ... }) sorgt für eine saubere Anzeige:- Falls Treffer erzielt werden: Wenn comm mindestens ein Paket findet, liest read die erste Zeile, gibt die Überschrift "Affected Packages Found:" aus und listet das Paket (und alle weiteren) auf.
- Falls alles sauber ist: Wenn die Schnittmenge leer ist, schlägt read fehl und der Befehl springt zum || echo ...-Teil. Es wird ausgegeben:
"None. No known compromised packages are installed." (Keine. Es sind keine bekannten kompromittierten Pakete installiert.)
Sicherheitshinweis: Der Befehl an sich ist harmlos (er liest nur), aber er verweist auf eine Liste von potenziell gefährlichen Paketen. Wenn der Befehl bei dir Treffer anzeigt, solltest du die entsprechenden AUR-Pakete dringend mit pacman -R <paketname> deinstallieren und dich informieren, ob dein System tiefergehend überprüft werden muss.
Zuletzt bearbeitet:
eratte
Redaktion
☆☆☆☆☆☆
- Mitglied seit
- 11.11.2001
- Beiträge
- 26.105
- Renomée
- 4.381
- Standort
- Rheinberg / NRW
- Mitglied der Planet 3DNow! Kavallerie!
- Aktuelle Projekte
- YoYo, Collatz
- Lieblingsprojekt
- YoYo
- Meine Systeme
- Wegen der aktuellen Lage alles aus.
- BOINC-Statistiken
- Mein Laptop
- HP EliteBook 865 G9 / ASUS ZenBook 14X OLED UM5401RA-L7024W
- Details zu meinem Desktop
- Prozessor
- Ryzen R9 9950X3D
- Mainboard
- ASUS ROG Crosshair X870E Hero
- Kühlung
- Noctua NH-D15
- Speicher
- 2 x 48 GB Corsair Vengeance DDR5 6000 CL30-36-36-76 (CMK96GX5M2B6000Z30)
- Grafikprozessor
- Sapphire Radeon RX7900XTX Gaming OC Nitro+
- Display
- ASUS ROG Strix OLED XG32UCWMG & MSI MAG 322UPF
- SSD
- Samsung 9100 Pro 1 TB & WD SN850X 4 TB
- Optisches Laufwerk
- USB Blu-Ray Brenner
- Soundkarte
- Onboard
- Gehäuse
- NEXT H7 Flow Schwarz
- Netzteil
- Corsair HX1000 (80+ Platinum)
- Tastatur
- ASUS ROG Strix Scope RX TKL Wireless / 2. Rechner&Server: ASUS Falchion
- Maus
- ROG Gladius III Wireless / 2. Rechner&Server: Rival 300
- Betriebssystem
- Windows 11 Pro 64
- Webbrowser
- Firefox
- Verschiedenes
- 4 x BQ Light Wings 14. 1 x NF-A14 Noctua Lüfter. Corsair HS80 Max Headset .
- Internetanbindung
- ▼VDSL 100 ▲VDSL 100
X_FISH
Grand Admiral Special
★ Themenstarter ★
- Mitglied seit
- 03.02.2006
- Beiträge
- 5.533
- Renomée
- 3.256
- Aktuelle Projekte
- distributed.net (seit 2000), BOINC (seit 2017)
- BOINC-Statistiken
Betroffen ist "nur" AUR.
In den diversen Anleitungen wurde davor gewarnt, AUR verwenden zu wollen. Das hat sich nun bewahrheitet - auf sehr üble Art und Weise.
"The Arch User Repository (AUR) is generally as safe as you make it. Because it is community-driven and lacks formal code review, anyone can upload packaging scripts (PKGBUILDs). While malicious packages occasionally slip through, the system relies on user vigilance and community transparency to stay secure."
Schon in der Vergangenheit kam es immer wieder zu kleineren Angriffen. Diesmal ist es wirklich ein großer Angriff...
In den diversen Anleitungen wurde davor gewarnt, AUR verwenden zu wollen. Das hat sich nun bewahrheitet - auf sehr üble Art und Weise.
"The Arch User Repository (AUR) is generally as safe as you make it. Because it is community-driven and lacks formal code review, anyone can upload packaging scripts (PKGBUILDs). While malicious packages occasionally slip through, the system relies on user vigilance and community transparency to stay secure."
Schon in der Vergangenheit kam es immer wieder zu kleineren Angriffen. Diesmal ist es wirklich ein großer Angriff...
X_FISH
Grand Admiral Special
★ Themenstarter ★
- Mitglied seit
- 03.02.2006
- Beiträge
- 5.533
- Renomée
- 3.256
- Aktuelle Projekte
- distributed.net (seit 2000), BOINC (seit 2017)
- BOINC-Statistiken
Code:
pacman -Qqm- -Q (Query): Durchsucht Ihre lokal installierten Pakete.
- -q (quiet): Zeigt nur die reinen Paketnamen an (blendet die Versionsnummern aus).
- -m (foreign): Filtert nach "fremden" Paketen, die manuell oder über das AUR installiert wurden.
Anydesk, Breitbandmessung, Cheese, QDiskInfo und steam-native-runtime.
X_FISH
Grand Admiral Special
★ Themenstarter ★
- Mitglied seit
- 03.02.2006
- Beiträge
- 5.533
- Renomée
- 3.256
- Aktuelle Projekte
- distributed.net (seit 2000), BOINC (seit 2017)
- BOINC-Statistiken
Seit drei Tagen: Rechner schaltet sich nicht mehr aus. Aber nur einer meiner beiden mit CachyOS.
Zeigt mir an, dass eigentlich alles heruntergefahren wurde bzw. ist.
Trotzdem lief der Rechner weiter.
Die Ursache sei laut Foren, dass das Motherboard das physische ACPI-Abschaltsignal vom Linux-Kernel nicht empfangen (oder ausführen) könne.
Bootloader
Ich nutze nicht Grub, sondern den system-d loader auf der Kiste. Lässt sich einfach abfragen mit folgendem Befehl, wenn man sich nicht sicher ist:
Die Ausgabe in meinem Fall:
Angabe hinzufügen
Die Lösung sei, dass man den parameter acpi=force beim Bootloader mit angibt.
Der Inhalt (beispielhaft):
Dies umschreiben in:
Code:
journalctl -b -1 -rZeigt mir an, dass eigentlich alles heruntergefahren wurde bzw. ist.
Code:
Jun 30 22:53:45 cachyos-251011 systemd-journald[455]: Journal stopped
Jun 30 22:53:45 cachyos-251011 systemd-journald[455]: Received SIGTERM from PID 1 (systemd-shutdow).
Jun 30 22:53:45 cachyos-251011 systemd-shutdown[1]: Sending SIGTERM to remaining processes...
Jun 30 22:53:45 cachyos-251011 systemd-shutdown[1]: Syncing filesystems and block devices.
Jun 30 22:53:45 cachyos-251011 systemd[1]: Shutting down.
Jun 30 22:53:45 cachyos-251011 systemd[1]: Reached target System Power Off.
Jun 30 22:53:45 cachyos-251011 systemd[1]: Finished System Power Off.
Jun 30 22:53:45 cachyos-251011 systemd[1]: systemd-poweroff.service: Deactivated successfully.
Jun 30 22:53:45 cachyos-251011 systemd[1]: Reached target Late Shutdown Services.
Jun 30 22:53:45 cachyos-251011 systemd[1]: Reached target System Shutdown.
Trotzdem lief der Rechner weiter.
Die Ursache sei laut Foren, dass das Motherboard das physische ACPI-Abschaltsignal vom Linux-Kernel nicht empfangen (oder ausführen) könne.
Bootloader
Ich nutze nicht Grub, sondern den system-d loader auf der Kiste. Lässt sich einfach abfragen mit folgendem Befehl, wenn man sich nicht sicher ist:
Code:
bootctl statusDie Ausgabe in meinem Fall:
Code:
System:
      Firmware: UEFI 2.70 (American Megatrends 5.17)
 Firmware Arch: x64
   Secure Boot: disabled
  TPM2 Support: yes
  Measured UKI: no
   Measured OS: no
  Boot into FW: supported
 Platform Lang: failed (Invalid argument)

Current Boot Loader:
        Product: systemd-boot 261.1-1-arch
Angabe hinzufügen
Die Lösung sei, dass man den parameter acpi=force beim Bootloader mit angibt.
Code:
sudo vim /etc/kernel/cmdlineDer Inhalt (beispielhaft):
Code:
quiet splash rw root=UUID=[..] splash rw root=UUID=[..]Dies umschreiben in:
Code:
quiet splash rw root=UUID=[..] splash rw root=UUID=[..] acpi=forceeratte
Redaktion
☆☆☆☆☆☆
- Mitglied seit
- 11.11.2001
- Beiträge
- 26.105
- Renomée
- 4.381
- Standort
- Rheinberg / NRW
- Mitglied der Planet 3DNow! Kavallerie!
- Aktuelle Projekte
- YoYo, Collatz
- Lieblingsprojekt
- YoYo
- Meine Systeme
- Wegen der aktuellen Lage alles aus.
- BOINC-Statistiken
- Mein Laptop
- HP EliteBook 865 G9 / ASUS ZenBook 14X OLED UM5401RA-L7024W
- Details zu meinem Desktop
- Prozessor
- Ryzen R9 9950X3D
- Mainboard
- ASUS ROG Crosshair X870E Hero
- Kühlung
- Noctua NH-D15
- Speicher
- 2 x 48 GB Corsair Vengeance DDR5 6000 CL30-36-36-76 (CMK96GX5M2B6000Z30)
- Grafikprozessor
- Sapphire Radeon RX7900XTX Gaming OC Nitro+
- Display
- ASUS ROG Strix OLED XG32UCWMG & MSI MAG 322UPF
- SSD
- Samsung 9100 Pro 1 TB & WD SN850X 4 TB
- Optisches Laufwerk
- USB Blu-Ray Brenner
- Soundkarte
- Onboard
- Gehäuse
- NEXT H7 Flow Schwarz
- Netzteil
- Corsair HX1000 (80+ Platinum)
- Tastatur
- ASUS ROG Strix Scope RX TKL Wireless / 2. Rechner&Server: ASUS Falchion
- Maus
- ROG Gladius III Wireless / 2. Rechner&Server: Rival 300
- Betriebssystem
- Windows 11 Pro 64
- Webbrowser
- Firefox
- Verschiedenes
- 4 x BQ Light Wings 14. 1 x NF-A14 Noctua Lüfter. Corsair HS80 Max Headset .
- Internetanbindung
- ▼VDSL 100 ▲VDSL 100
eratte
Redaktion
☆☆☆☆☆☆
- Mitglied seit
- 11.11.2001
- Beiträge
- 26.105
- Renomée
- 4.381
- Standort
- Rheinberg / NRW
- Mitglied der Planet 3DNow! Kavallerie!
- Aktuelle Projekte
- YoYo, Collatz
- Lieblingsprojekt
- YoYo
- Meine Systeme
- Wegen der aktuellen Lage alles aus.
- BOINC-Statistiken
- Mein Laptop
- HP EliteBook 865 G9 / ASUS ZenBook 14X OLED UM5401RA-L7024W
- Details zu meinem Desktop
- Prozessor
- Ryzen R9 9950X3D
- Mainboard
- ASUS ROG Crosshair X870E Hero
- Kühlung
- Noctua NH-D15
- Speicher
- 2 x 48 GB Corsair Vengeance DDR5 6000 CL30-36-36-76 (CMK96GX5M2B6000Z30)
- Grafikprozessor
- Sapphire Radeon RX7900XTX Gaming OC Nitro+
- Display
- ASUS ROG Strix OLED XG32UCWMG & MSI MAG 322UPF
- SSD
- Samsung 9100 Pro 1 TB & WD SN850X 4 TB
- Optisches Laufwerk
- USB Blu-Ray Brenner
- Soundkarte
- Onboard
- Gehäuse
- NEXT H7 Flow Schwarz
- Netzteil
- Corsair HX1000 (80+ Platinum)
- Tastatur
- ASUS ROG Strix Scope RX TKL Wireless / 2. Rechner&Server: ASUS Falchion
- Maus
- ROG Gladius III Wireless / 2. Rechner&Server: Rival 300
- Betriebssystem
- Windows 11 Pro 64
- Webbrowser
- Firefox
- Verschiedenes
- 4 x BQ Light Wings 14. 1 x NF-A14 Noctua Lüfter. Corsair HS80 Max Headset .
- Internetanbindung
- ▼VDSL 100 ▲VDSL 100
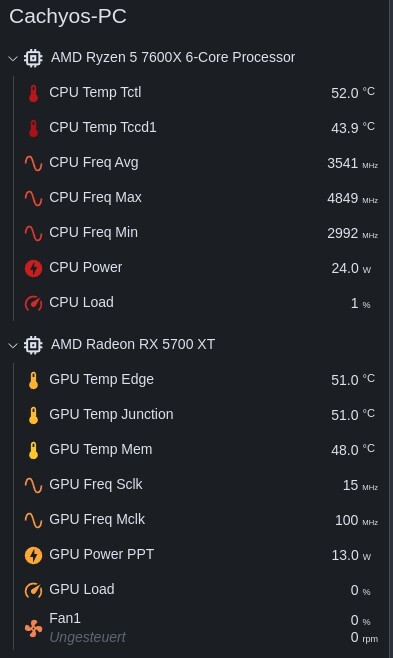
Nach dem die Mintkiste die Updateorgie überlebt hat habe ich auch den Cachyrechner (R5 7600X, B650E, 32 GB DDR5 6000, RX5700 XT, 1 TB PCIe 4,0 SSD) nach langer Zeit mal angeworfen - 676 Updates stehen an - mal schauen ob er das übersteht 
Zuletzt bearbeitet:
eratte
Redaktion
☆☆☆☆☆☆
- Mitglied seit
- 11.11.2001
- Beiträge
- 26.105
- Renomée
- 4.381
- Standort
- Rheinberg / NRW
- Mitglied der Planet 3DNow! Kavallerie!
- Aktuelle Projekte
- YoYo, Collatz
- Lieblingsprojekt
- YoYo
- Meine Systeme
- Wegen der aktuellen Lage alles aus.
- BOINC-Statistiken
- Mein Laptop
- HP EliteBook 865 G9 / ASUS ZenBook 14X OLED UM5401RA-L7024W
- Details zu meinem Desktop
- Prozessor
- Ryzen R9 9950X3D
- Mainboard
- ASUS ROG Crosshair X870E Hero
- Kühlung
- Noctua NH-D15
- Speicher
- 2 x 48 GB Corsair Vengeance DDR5 6000 CL30-36-36-76 (CMK96GX5M2B6000Z30)
- Grafikprozessor
- Sapphire Radeon RX7900XTX Gaming OC Nitro+
- Display
- ASUS ROG Strix OLED XG32UCWMG & MSI MAG 322UPF
- SSD
- Samsung 9100 Pro 1 TB & WD SN850X 4 TB
- Optisches Laufwerk
- USB Blu-Ray Brenner
- Soundkarte
- Onboard
- Gehäuse
- NEXT H7 Flow Schwarz
- Netzteil
- Corsair HX1000 (80+ Platinum)
- Tastatur
- ASUS ROG Strix Scope RX TKL Wireless / 2. Rechner&Server: ASUS Falchion
- Maus
- ROG Gladius III Wireless / 2. Rechner&Server: Rival 300
- Betriebssystem
- Windows 11 Pro 64
- Webbrowser
- Firefox
- Verschiedenes
- 4 x BQ Light Wings 14. 1 x NF-A14 Noctua Lüfter. Corsair HS80 Max Headset .
- Internetanbindung
- ▼VDSL 100 ▲VDSL 100
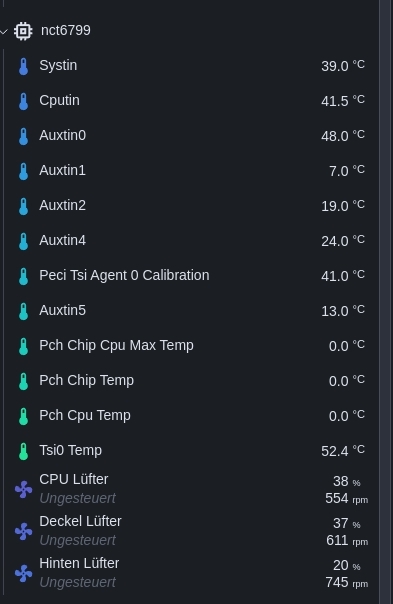
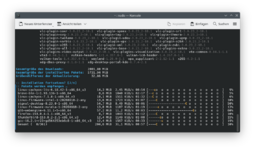
Updateorgie überlebt, wie man sehen kann nach den ernüchternden Ergebnissen der Hardwareerkennung am Start der Versuche mit CachyOS hat sich etwas bei der verwendeten Hardware getan. Es werden alle Lüfteranschlüsse am Board und auch der an der Grafikkarte erkannt. Temperatursensoren sehen gut aus. Auch an der SSD (nicht im Bild) usw.
eratte
Redaktion
☆☆☆☆☆☆
- Mitglied seit
- 11.11.2001
- Beiträge
- 26.105
- Renomée
- 4.381
- Standort
- Rheinberg / NRW
- Mitglied der Planet 3DNow! Kavallerie!
- Aktuelle Projekte
- YoYo, Collatz
- Lieblingsprojekt
- YoYo
- Meine Systeme
- Wegen der aktuellen Lage alles aus.
- BOINC-Statistiken
- Mein Laptop
- HP EliteBook 865 G9 / ASUS ZenBook 14X OLED UM5401RA-L7024W
- Details zu meinem Desktop
- Prozessor
- Ryzen R9 9950X3D
- Mainboard
- ASUS ROG Crosshair X870E Hero
- Kühlung
- Noctua NH-D15
- Speicher
- 2 x 48 GB Corsair Vengeance DDR5 6000 CL30-36-36-76 (CMK96GX5M2B6000Z30)
- Grafikprozessor
- Sapphire Radeon RX7900XTX Gaming OC Nitro+
- Display
- ASUS ROG Strix OLED XG32UCWMG & MSI MAG 322UPF
- SSD
- Samsung 9100 Pro 1 TB & WD SN850X 4 TB
- Optisches Laufwerk
- USB Blu-Ray Brenner
- Soundkarte
- Onboard
- Gehäuse
- NEXT H7 Flow Schwarz
- Netzteil
- Corsair HX1000 (80+ Platinum)
- Tastatur
- ASUS ROG Strix Scope RX TKL Wireless / 2. Rechner&Server: ASUS Falchion
- Maus
- ROG Gladius III Wireless / 2. Rechner&Server: Rival 300
- Betriebssystem
- Windows 11 Pro 64
- Webbrowser
- Firefox
- Verschiedenes
- 4 x BQ Light Wings 14. 1 x NF-A14 Noctua Lüfter. Corsair HS80 Max Headset .
- Internetanbindung
- ▼VDSL 100 ▲VDSL 100
Test auf einem "Schnapperrechner"
The CachyOS Performance vs. Other Linux Operating Systems On A $46k USD Workstation (phoronix)
The CachyOS Performance vs. Other Linux Operating Systems On A $46k USD Workstation (phoronix)

NEO83
Grand Admiral Special
- Mitglied seit
- 19.01.2016
- Beiträge
- 5.952
- Renomée
- 1.076
- Standort
- Wilhelmshaven / Rostock
- Meine Systeme
- R9 7950X & RTX5080 | R5 9600X & RX9070XT | 7940HS & RTX4070
- BOINC-Statistiken

- Mein Desktopsystem
- Kraftzwerg | MiniMe
- Mein Laptop
- ASUS TUF A17 @R9 7940HS @RTX4070
- Details zu meinem Desktop
- Prozessor
- R9 7950X | R5 9600X
- Mainboard
- ASUS ROG STRIX B850-E GAMING WIFI | ASUS B850M-Plus WiFi
- Kühlung
- Corsair iCUE LINK H115i RGB | Noctua NH-D12L
- Speicher
- Corsair Vengeance 64GB, DDR5-6000 | TeamGroup 32GB, DDR5 7200
- Grafikprozessor
- PNY GeForce RTX 5080 OC | ASUS GeForce RTX 5070 DUAL OC
- Display
- MSI MAG 321CUPDE QD-OLED @UHD @165Hz | MSI MAG 274UPFDE @UHD @144Hz
- SSD
- WD_BLACK SN850X 1TB, WD_BLACK SN850X 2TB | WD Blue 1TB, FIKWOT 2TB
- Optisches Laufwerk
- USB BD-Brenner
- Soundkarte
- Onboard
- Gehäuse
- Corsair Frame 4000D | Jonsbo D31 MESH
- Netzteil
- be quiet! Power Zone 2 1000W | ASUS ROG Loki 1000W Platinum SFX-L
- Tastatur
- ASUS ROG Strix Scope II 96 | Logitech G815
- Maus
- Corsair M65 RGB Ultra | Logitech G502 SE Lightspeed
- Betriebssystem
- Windows 11 | Windows 11
- Webbrowser
- FireFox | FireFox
- Internetanbindung
-
▼600MBit
▲300MBit

Wie gesagt: Ich starte einfach den boincmgr und boinc wird automatisch mitgestartet.
Als User.
Total simpel.

Das geht bei mir ums verrecken nicht und ich habe schon alles mögliche ausprobiert ... er scheint den deamon als normaler user zu starten ... oder eben auch nicht aber sobald ich den boincmgr als sudo starte, weil er anders erst garnicht startet, crashed er alle WUs ... das ist so natürlich unnutzbar ...
Zudem geht coolerctrl nicht ... da bekomme ich nen Bild als wenn die GPU defekt wäre, auch hier habe ich dazu nichts gefunden, ich vermute einfach es liegt irgendie an den NV GPUs weil auf dem PC mit AMD GPU gibt es das Problem nicht, ich bin mir aber eben nicht sicher aber ungesteuerte Lüfter sind halt derbe uncool und im UEFI lassen die Lüfter sich nur bis 70°C bearbeiten, so ein i9-9940X läuft aber eben normalerweise unter volllast darüber demnach laufen immer alle lüfter auf 100%
CachyOS macht mich wirklich wahnsinnig ... ich bekomme die Probleme einfach nicht gelöst und alles was man im Netz so findet bringt einfach nichts oder ich suche falsch ... das Problem ist aber auch das der boincmgr keinen fehler auswirft warum er nur kurz startet und dann wieder ausgeht ... muss irgendwas mit den rechten zutun haben denn sobald ich ihn als sudo startet gibts keine Probleme ...
Wenn du oder wer anders nochmal ne Idee hat, gerne auch per Remote gerne melden und mich erleuchten ... ich bin ratlos, ansonsten werde ich nämlich auch nochmal Mint testen.
Zuletzt bearbeitet:
X_FISH
Grand Admiral Special
★ Themenstarter ★
- Mitglied seit
- 03.02.2006
- Beiträge
- 5.533
- Renomée
- 3.256
- Aktuelle Projekte
- distributed.net (seit 2000), BOINC (seit 2017)
- BOINC-Statistiken
@NEO83
Kleine Bilderserie.
1. Konsole geöffnet.
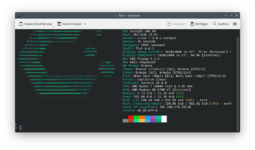
2. boinc gestartet (kein sudo)
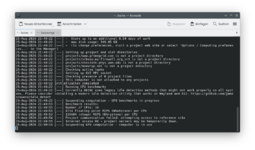
3. boincmgr gestartet (kein sudo)
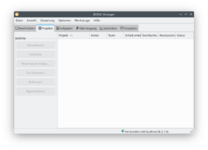
4. Projekt hinzugefügt, boincmgr hat mit den Servern gesprochen
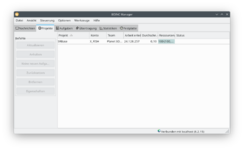
Aufgaben hat er keine bekommen. Weil ich alles deaktiviert hatte. Aber: alles läuft wie erwartet.
Kleine Bilderserie.
1. Konsole geöffnet.
2. boinc gestartet (kein sudo)
Code:
25-Aug-2026 21:49:20 [---] Data directory: /home/amy3. boincmgr gestartet (kein sudo)
4. Projekt hinzugefügt, boincmgr hat mit den Servern gesprochen
Aufgaben hat er keine bekommen. Weil ich alles deaktiviert hatte. Aber: alles läuft wie erwartet.
NEO83
Grand Admiral Special
- Mitglied seit
- 19.01.2016
- Beiträge
- 5.952
- Renomée
- 1.076
- Standort
- Wilhelmshaven / Rostock
- Meine Systeme
- R9 7950X & RTX5080 | R5 9600X & RX9070XT | 7940HS & RTX4070
- BOINC-Statistiken
- Mein Desktopsystem
- Kraftzwerg | MiniMe
- Mein Laptop
- ASUS TUF A17 @R9 7940HS @RTX4070
- Details zu meinem Desktop
- Prozessor
- R9 7950X | R5 9600X
- Mainboard
- ASUS ROG STRIX B850-E GAMING WIFI | ASUS B850M-Plus WiFi
- Kühlung
- Corsair iCUE LINK H115i RGB | Noctua NH-D12L
- Speicher
- Corsair Vengeance 64GB, DDR5-6000 | TeamGroup 32GB, DDR5 7200
- Grafikprozessor
- PNY GeForce RTX 5080 OC | ASUS GeForce RTX 5070 DUAL OC
- Display
- MSI MAG 321CUPDE QD-OLED @UHD @165Hz | MSI MAG 274UPFDE @UHD @144Hz
- SSD
- WD_BLACK SN850X 1TB, WD_BLACK SN850X 2TB | WD Blue 1TB, FIKWOT 2TB
- Optisches Laufwerk
- USB BD-Brenner
- Soundkarte
- Onboard
- Gehäuse
- Corsair Frame 4000D | Jonsbo D31 MESH
- Netzteil
- be quiet! Power Zone 2 1000W | ASUS ROG Loki 1000W Platinum SFX-L
- Tastatur
- ASUS ROG Strix Scope II 96 | Logitech G815
- Maus
- Corsair M65 RGB Ultra | Logitech G502 SE Lightspeed
- Betriebssystem
- Windows 11 | Windows 11
- Webbrowser
- FireFox | FireFox
- Internetanbindung
-
▼600MBit
▲300MBit
also den client startet er immer nur den boincmgr nicht
der startet nur als sudo
Jetzt hat er mir auch noch den deamon das homeverzeichnis geändert ....
wie gesagt, daher die geschichte mit remot gucken ... ich habe schon alles mögliche ausprobiert, das muss was mit dem boincmgr zutun haben ... boincli funktioniert problemlos aber das will ich nicht nutzen sondern der boincmgr soll laufen
Ich mache irgendwas falsch aber keine Ahnung was denn ich habe das Problem immer egal auf welchem PC ich CachyOS installiere
Ich gebs auf mit dem i9 ... man nervt mich das ... man kann die ollen Lüfter einfach nicht regeln und BOINC läuft auch nicht ist doch absoluter Müll
der startet nur als sudo
Jetzt hat er mir auch noch den deamon das homeverzeichnis geändert ....
wie gesagt, daher die geschichte mit remot gucken ... ich habe schon alles mögliche ausprobiert, das muss was mit dem boincmgr zutun haben ... boincli funktioniert problemlos aber das will ich nicht nutzen sondern der boincmgr soll laufen
Ich mache irgendwas falsch aber keine Ahnung was denn ich habe das Problem immer egal auf welchem PC ich CachyOS installiere
Ich gebs auf mit dem i9 ... man nervt mich das ... man kann die ollen Lüfter einfach nicht regeln und BOINC läuft auch nicht ist doch absoluter Müll
Zuletzt bearbeitet:

MagicEye04
Grand Admiral Special
- Mitglied seit
- 20.03.2006
- Beiträge
- 24.636
- Renomée
- 2.634
- Standort
- oops,wrong.planet..

- Aktuelle Projekte
- Seti,WCG,Einstein + was gerade Hilfe braucht
- Lieblingsprojekt
- Seti
- Meine Systeme
- R7-1700+GTX1070ti,R7-1700+RadeonVII, FX-8350+GTX1050ti, X4-5350+GT1030, X2-240e+RX460
- BOINC-Statistiken

- Folding@Home-Statistiken
- Mein Laptop
- Dell Latitude E7240
- Details zu meinem Desktop
- Prozessor
- R9-3950X (@65W)
- Mainboard
- Asus Prime B550plus
- Kühlung
- TR Macho
- Speicher
- 2x16GiB Corsair LPX2666C16
- Grafikprozessor
- Radeon VII
- Display
- LG 32UD99-W 81,3cm
- SSD
- Crucial MX500-250GB, Samsung EVO280 256GB
- HDD
- Seagate 7200.14 2TB (per eSATAp)
- Optisches Laufwerk
- LG DVDRAM GH24NS90
- Soundkarte
- onboard
- Gehäuse
- Nanoxia Deep Silence1
- Netzteil
- BeQuiet StraightPower 11 550W
- Tastatur
- Cherry RS6000
- Maus
- Logitech RX600
- Betriebssystem
- Ubuntu
- Webbrowser
- Feuerfuchs
- Verschiedenes
- 4x Nanoxia Lüfter (120/140mm) , Festplatte in Bitumenbox
Das hatte ich auch manchmal mit Ubuntu. Die Ursache konnte ich nie raus finden, zumal es gelegentlich funktionierte.also den client startet er immer nur den boincmgr nicht
der startet nur als sudo
Ähnliche Themen

- Antworten
- 0
- Aufrufe
- 15
- Antworten
- 0
- Aufrufe
- 8
- Antworten
- 0
- Aufrufe
- 62
- Antworten
- 0
- Aufrufe
- 12
- Antworten
- 0
- Aufrufe
- 19